Autre
sku
P5357643
Général
ID
27748578
Nom du produit
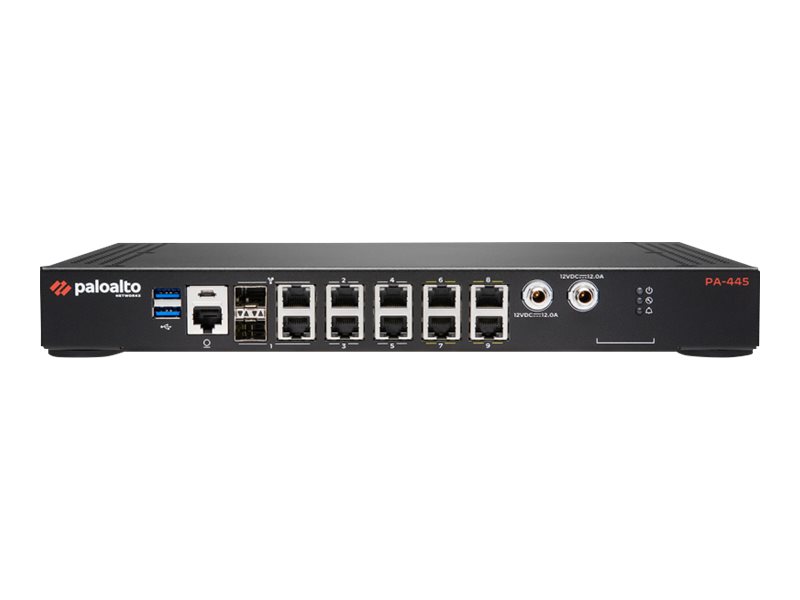
Palo Alto Networks PA-445
Info
Starred values (*) will be overwritten at the next product update. You can prevent this by disabling 1WS updates for this product using the attribute above.
Titre du produit
Pare-feu nouvelle génération machine learning 8 ports Palo Alto Networks PA-445 PAN-PA-445-NFR
Libellé
Palo Alto Networks PA-445 - Dispositif de sécurité - 1GbE - IAR
Référence fabricant
PAN-PA-445-NFR
Libellé court
Palo Alto Networks PA-445 - dispositif de sécurité
Périphérique d'alimentation
Tension requise
CA 100-240
Fréquence requise
50/60
Type
Adaptateur secteur externe
Dimensions et poids
Largeur
22.5000 cm
Profondeur
33.0000 cm
Hauteur
4.2200 cm
Poids
3.9500 kg
Capacité
Capacité
Nombre maximum de sessions: 200000, Nouvelles sessions par seconde: 37500, Balises VLAN par périphérique: 4094, Balises VLAN par interface: 4094
Caractéristiques d’environnement
Température minimale de fonctionnement
0.0000 °C
Température maximale de fonctionnement
40.0000 °C
Dimensions et poids (emballé)
Poids emballé
5.7200 kg
Disque dur
Nombre installé
1
Capacité
128.0000 Go
Type
SSD
Divers
Normes de conformité
cTUVus, VCCI Class B, Homologué FFC de classe B, CB
Type de tarification
Interdit à la revente
Algorithme de chiffrement
IKEv1, 3DES, AES 128 bits, AES 192 bits, AES 256 bits, IKEv2, SHA 256 bits, MD5, SSL, SHA-1, 512-bit SHA, SHA 384 bits
Catégorie de couleur
Noir
En-tête
Gamme de produits
Palo Alto Networks
Modèle
PA-445
Marque
Palo Alto Networks
Fabricant
Palo Alto Networks
Quantité emballée
1
Interface fournie
Interfaces
4 x 1000Base-T - RJ-45, 1 x 1000Base-T (gestion) - RJ-45/SFP (mini-GBIC), 1 x 1000Base-T - RJ-45/SFP (mini-GBIC), 1 x console - RJ-45, 4 x 1000Base-T (PoE) - RJ-45, 2 x USB, 1 x console - micro-USB
Marketing
Description du produit
La gamme PA-400 Series de Palo Alto Networks place les capacités des pare-feu prochaine génération pilotés par machine learning au service des sites distribués, des points de vente et des entreprises de taille moyenne.
Contenu de la boite
- Palo Alto Networks PA-445
- Adaptateur secteur externe
Caractéristiques du produit
- Pare-feu prochaine génération piloté par machine learning
Intégration du machine learning (ML) dans l'ADN du pare-feu pour fournir une prévention inline et sans signature contre les attaques basées sur des fichiers, tout en identifiant et en bloquant immédiatement les tentatives de phishing encore inconnues. Exploitation de processus ML en mode cloud pour renvoyer instantanément les signatures et les instructions vers le NGFW. Automatisation des recommandations de politiques pour gagner du temps et réduire le risque d'erreur humaine. - Identification et catégorisation de toutes les applications, sur tous les ports et à tout moment, et inspection complète de la couche L7
Identification des applications traversant votre réseau, quels que soient le port, le protocole, les techniques de contournement ou le chiffrement (TLS/SSL), découverte et sécurisation automatiques des nouvelles applications pour tenir le rythme face à l'explosion du SaaS grâce à l'abonnement au service SaaS Security. Utilisation de l'application, et non du port, comme base de toutes vos politiques d'activation et d'autorisation sécurisées (autoriser, refuser, planifier, inspecter, prioriser le trafic, etc.). Possibilité de créer des étiquettes App-ID personnalisées pour des applications propriétaires ou de demander à Palo Alto Networks de développer un App-ID pour de nouvelles applications. Identification de tous les payloads dans l'application (fichiers, modèles de données, etc.) pour bloquer les fichiers malveillants et déjouer les tentatives d'exfiltration de données. Création de rapports standards et personnalisés d'usage des applications (y compris les applications SaaS) pour fournir un aperçu sur tout le trafic SaaS, autorisé ou non, de votre réseau. Fonctionnalité Policy Optimizer intégrée pour une migration sécurisée des règles existantes de la couche L4 vers des règles basées sur App-ID, avec à la clé un ensemble de règles plus sécurisé et plus facile à gérer. - Renforcement de la sécurité des utilisateurs, quels que soient le lieu de connexion et l'appareil utilisé, tout en adaptant les politiques à l'activité des utilisateurs
Visibilité, politiques de sécurité, reporting et analyses forensiques sur les utilisateurs et les groupes, pas seulement les adresses IP. Intégration simple à un large éventail de référentiels pour exploiter les informations utilisateur (contrôleurs LAN sans fil, VPN, serveurs d'annuaire, SIEM, proxies, etc.). Définition de DUG (Dynamic User Groups) sur le pare-feu pour enclencher des actions de sécurité rapides sans attendre que des modifications aient été effectuées sur les annuaires d'utilisateurs. Application de politiques cohérentes indépendamment de l'emplacement des utilisateurs (bureau, domicile, déplacement, etc.) et des appareils utilisés (appareils mobiles iOS et Android, macOS, Windows, ordinateurs de bureau Linux, ordinateurs portables, VDI Citrix et Microsoft, serveurs de terminaux, etc.). Possibilité d'activer l'authentification multifacteur (MFA) sur la couche réseau, pour n'importe quelle application et sans aucune modification de celle-ci, pour empêcher la saisie d'identifiants d'entreprise sur des sites web tiers et toute réutilisation d'identifiants volés. Actions de sécurité dynamiques basées sur les comportements pour neutraliser les utilisateurs suspects ou malveillants. Authentification et autorisation des accès des utilisateurs, quels que soient le lieu de la connexion et la localisation des magasins d'identités, pour accélérer l'adoption des politiques Zero Trust grâce à Cloud Identity Engine, une architecture cloud révolutionnaire optimisant la sécurité basée sur les identités. - Blocage des activités malveillantes dissimulées dans le trafic chiffré
Inspection et application d'une politique de sécurité au trafic TLS/SSL chiffré, entrant et sortant, ainsi qu'au trafic utilisant le protocole TLS 1.3 ou HTTP/2. Visibilité approfondie sur le trafic TLS (quantité de trafic chiffré, versions TLS/SSL, suites de chiffrement, etc.) sans aucun déchiffrement. Réduction des risques grâce au contrôle d'utilisation d'anciennes versions du protocole TLS, de suites de chiffrement non sécurisées et de certificats mal configurés. Déploiement simple du déchiffrement et utilisation de journaux intégrés pour résoudre les problèmes (certificats épinglés à des applications, par exemple). Activation ou désactivation du déchiffrement de manière flexible selon plusieurs critères (catégorie d'URL, zone source et de destination, adresse, utilisateur, groupe d'utilisateurs, appareil, port, etc.) à des fins de confidentialité et de conformité réglementaire. Possibilité de créer une copie du trafic déchiffré à partir du pare-feu (autrement dit, d'effectuer une mise en miroir du déchiffrement) et de l'envoyer vers des outils de collecte du trafic à des fins d'analyse forensique, de conservation des historiques ou de prévention des pertes de données (DLP). Transfert intelligent de l'ensemble du trafic (TLS chiffré, TLS non chiffré, et non TLS) vers les outils de sécurité tiers grâce à la fonctionnalité Network Packet Broker pour optimiser les performances réseau et réduire les dépenses d'exploitation. - Gestion et visibilité centralisées
Gestion, configuration et visibilité centralisées pour une multitude de NGFW Palo Alto Networks distribués (indépendamment de leur emplacement et de leur étendue) au sein d'une interface utilisateur Panorama unifiée. Simplification du partage de configuration dans Panorama à l'aide de modèles et de groupes d'appareils, et collecte de journaux évolutive à mesure que les besoins augmentent. Application Command Center (ACC) pour une visibilité approfondie et des informations complètes sur le trafic et les menaces réseau. - Maximiser les investissements de sécurité et éviter les perturbations avec l'AIOps
Recommandations adaptées à chaque stratégie de déploiement pour renforcer la posture de sécurité de l'entreprise et maximiser ses investissements de sécurité grâce à l'AIOps pour NGFW. Prédiction intelligente de la santé, des performances et des problèmes de capacité des pare-feu basée sur des outils ML alimentés par des données de télémétrie avancées. Informations exploitables facilitant la résolution des perturbations anticipées. - Activation des fonctionnalités SD-WAN
Adoption facile du SD-WAN par simple activation dans vos pare-feu existants. SD-WAN intégré en natif à la solution de sécurité pour un déploiement sécurisé. Réduction de la latence, la gigue et la perte de paquets pour des expériences utilisateur d'exception. - Approche unique du traitement des paquets via une architecture single-pass
Exécution en une seule passe de toutes les fonctions se rapportant aux menaces et aux contenus (analyse réseau, vérification des politiques, analyse des applications et déchiffrement, concordance des signatures, etc.). Il en résulte une baisse considérable de la puissance processeur nécessaire pour exécuter plusieurs fonctions sur un même équipement de sécurité. Mises en correspondance de signatures basées sur les flux pour analyser le trafic de toutes les signatures en une seule passe et ainsi éviter les latences. Performances cohérentes et prévisibles lorsque des services de sécurité sont activés.
Points forts
- NGFW piloté par machine learning
- Dix fois " Leader " du Gartner Magic Quadrant des pare-feu réseau
- Meilleur score sur le critère " Efficacité de la sécurité " du rapport de test NSS Labs 2019 sur les NGFW, avec 100 % des contournements bloqués
- Large éventail de fonctionnalités couvrant tout un ensemble de besoins en performance pour l'entreprise distribuée
- Solution de sécurité déployable sur les postes de travail
- Extension de la visibilité et de la sécurité à tous les dispositifs IoT, même non gérés, sans déploiement de capteurs supplémentaires
- Haute disponibilité avec modes actif/actif et actif/passif
- Performances prévisibles grâce à ses services de sécurité
- Administration centralisée avec gestion de la sécurité réseau par Panorama
Performances
Performances
Débit de prévention des attaques (HTTP): 1 Gbps, Débit du VPN (IPSec): 1,6 Gbps, Débit de prévention des menaces (appmix): 1 Gbps, Débit du pare-feu (HTTP): 2,8 Gbps, Débit du pare-feu (appmix): 2,2 Gbps
Réseaux
Type
Dispositif de sécurité
Format
Externe
Technologie de connectivité
Filaire
Protocole de liaison de données
Ethernet, Fast Ethernet, Gigabit Ethernet
Protocole réseau / transport
IPv6, PPPoE
Normes de conformité
IEEE 802.1Q
Caractéristiques
Support SD-WAN, Filtrage de l'URL, Autoconfiguration d'adresse sans état (SLAAC), Budget d'alimentation PoE 91 W, PoE jusqu'à 60 watts par port, Sans ventilateur, Protection contre les menaces Web, Prévention de la perte de données (DLP), Prise en charge du réseau local (LAN) virtuel, Clé pré-partagée (PSK), Prise en charge d'IPv6
Protocole de Routage
OSPFv3, PIM-SSM, Routage à base de règles (PBR), RIP, BGP, IGMPv2, IGMP, OSPFv2, PIM-SM, Routage IP statique, IGMPv3
Power Over Ethernet (PoE)
PoE
Synchronization
Manufacturer’s part number
PAN-PA-445-NFR
The product brand
PALO ALTO
Short description
Palo Alto Networks PA-445 NFR Unit