Autre
sku
P5328891
Général
ID
27490182
Nom du produit
Palo Alto Networks PA-5400 Series PA-5440
Info
Starred values (*) will be overwritten at the next product update. You can prevent this by disabling 1WS updates for this product using the attribute above.
Titre du produit
Pare-feu nouvelle génération professionnel Palo Alto Networks PA-5440 PAN-PA-5440-AC
Libellé
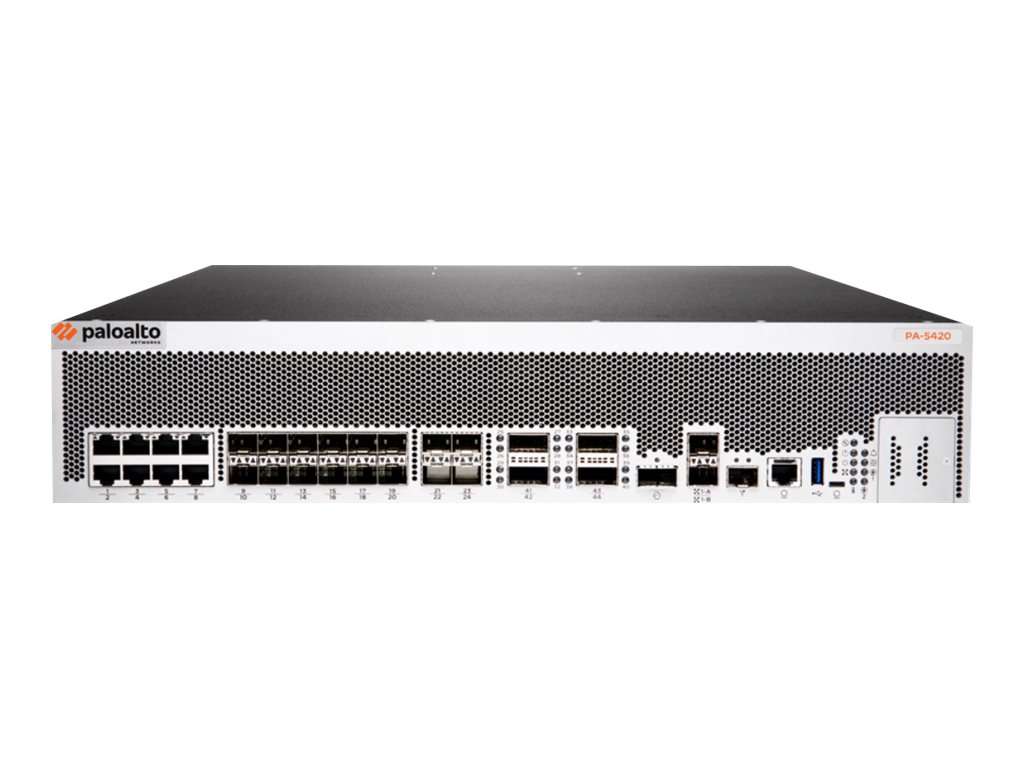
Palo Alto Networks PA-5400 Series PA-5440 - Dispositif de sécurité - 40GbE, 100GbE, 25GbE, 5GbE - flux d'air de l'avant vers l'arrière - 2U - rack-montable - pour Palo Alto Networks PA-5440
Référence fabricant
PAN-PA-5440-AC
Libellé court
Palo Alto Networks PA-5400 Series PA-5440 - dispositif de sécurité
Périphérique d'alimentation
Consommation en fonctionnement
630.0000 Watt
Tension requise
CA 100-240
Fréquence requise
50/60
Alimentation fournie
1200.0000 Watt
Alimentation redondante
Oui
Type
Alimentation électrique interne
Dimensions et poids
Largeur
44.0000 cm
Profondeur
57.2000 cm
Hauteur
8.8000 cm
Poids
16.0000 kg
Capacité
Capacité
Systèmes virtuels (base): 25, Nouvelles sessions par seconde: 390000, Systèmes virtuels (maximum): 225, Balises VLAN par périphérique: 4094, Balises VLAN par interface: 4094, Nombre maximum de sessions: 2000000
Caractéristiques d’environnement
Température minimale de fonctionnement
0.0000 °C
Température maximale de fonctionnement
50.0000 °C
Taux d'humidité en fonctionnement
10 - 90%
Châssis
Direction du flux d'air
Flux d'air de l'avant vers l'arrière
Compatibilité
Description
Palo Alto Networks PA-5440
Spécifications
Palo Alto Networks PA-5440
Dimensions et poids (emballé)
Poids emballé
22.1000 kg
Disque dur
Nombre installé
2
Capacité
480.0000 Go
Type
SSD
Divers
Fiabilité MTBF
22
Normes de conformité
IEC 60950-1, cCSAus, Homologué FFC classe A, VCCI classe A ITE, CB
Hauteur (unités de rack)
2.0000
Algorithme de chiffrement
AES 128 bits, AES 192 bits, AES 256 bits, IKEv2, 384-bit SHA-2, SHA 256 bits, Triple DES, MD5, SHA-2 512 bits, IKE, SSL, SHA-1
Méthode d'authentification
Secure Shell (SSH)
Catégorie de couleur
Argent
En-tête
Gamme de produits
Palo Alto Networks PA-5400 Series
Modèle
PA-5440
Marque
Palo Alto Networks
Fabricant
Palo Alto Networks
Quantité emballée
1
Interface fournie
Interfaces
8 x 1/2.5/5/10GBase-T - RJ-45, 4 x 25Gb Ethernet - SFP28, 1 x 1000Base-X (gestion) - SFP, 2 x 1 Gigabit Ethernet (High Availability) - SFP, 1 x console - RJ-45, 1 x micro-USB, 12 x 10Gb Ethernet - SFP+, 1 x Ethernet 40 Go (gestion) - QSFP+, 4 x 40Gb Ethernet/100Gb Ethernet - QSFP28
Marketing
Description du produit
Les pare-feu de nouvelle génération Palo Alto Networks PA-5440 ML sont idéaux pour les déploiements de centres de données à haut débit, de passerelles internet et de fournisseurs de services. Le pare-feu de nouvelle génération alimenté par ML vous permet de prévenir les menaces inconnues, de tout voir et de tout sécuriser - y compris l'internet des objets (IoT) - et de réduire les erreurs grâce à des recommandations de politiques automatiques. L'élément de contrôle de la série PA-5400 est PAN-OS, le même logiciel qui exécute tous les NGFW de Palo Alto Networks. PAN-OS classifie nativement tout le trafic, y compris les applications, les menaces et le contenu, puis relie ce trafic à l'utilisateur, indépendamment de l'emplacement ou du type d'appareil. L'application, le contenu et l'utilisateur - en d'autres termes, les éléments qui font fonctionner votre entreprise - servent alors de base à vos politiques de sécurité, ce qui permet d'améliorer la posture de sécurité et de réduire le temps de réponse aux incidents.
Caractéristiques du produit
- Pare-feu de nouvelle génération basé sur l'apprentissage automatique
Intègre l'apprentissage automatique au cœur du pare-feu afin de fournir une prévention sans signature des attaques basées sur les fichiers, tout en identifiant et en stoppant immédiatement les tentatives d'hameçonnage inédites. Exploite les processus d'apprentissage automatique basés sur le cloud pour renvoyer des signatures et des instructions sans délai au NGFW. Utilise l'analyse comportementale pour détecter les appareils IoT et formuler des recommandations de politique ; service fourni dans le nuage et intégré en mode natif au NGFW. Automatise les recommandations de politique qui permettent de gagner du temps et de réduire le risque d'erreur humaine. - Identifie et catégorise toutes les applications, sur tous les ports, en permanence, avec une inspection complète de la couche 7
Identifie les applications qui traversent votre réseau, quels que soient le port, le protocole, les techniques d'évasion ou le cryptage (TLS/SSL). En outre, il découvre et contrôle automatiquement les nouvelles applications afin de suivre le rythme de l'explosion du SaaS grâce à l'abonnement SaaS Security. Utilise l'application, et non le port, comme base pour toutes vos décisions de politique de sécurité : autoriser, refuser, planifier, inspecter et appliquer la mise en forme du trafic. Permet de créer des étiquettes App-ID personnalisées pour les applications propriétaires ou de demander à Palo Alto Networks de développer des App-ID pour de nouvelles applications. Identifie toutes les données utiles au sein de l'application (par exemple, les fichiers et les modèles de données) afin de bloquer les fichiers malveillants et de contrecarrer les tentatives d'exfiltration de données. Crée des rapports standard et personnalisés sur l'utilisation des applications, y compris des rapports sur les logiciels en tant que service (SaaS) qui donnent un aperçu de l'ensemble du trafic SaaS autorisé et non autorisé sur votre réseau. Permet de migrer en toute sécurité des ensembles de règles de la couche 4 vers des règles basées sur l'App-ID grâce à l'Optimiseur de règles intégré, ce qui vous permet de disposer d'un ensemble de règles plus sûr et plus facile à gérer. - Renforce la sécurité des utilisateurs en tout lieu et sur tout appareil, tout en adaptant la politique en fonction de l'activité de l'utilisateur
Permet la visibilité, les politiques de sécurité, le reporting et la criminalistique en fonction des utilisateurs et des groupes, et pas seulement des adresses IP. S'intègre facilement à un large éventail de référentiels pour exploiter les informations sur les utilisateurs : contrôleurs de réseaux locaux sans fil, VPN, serveurs d'annuaire, SIEM, proxies, etc. Permet de définir des groupes d'utilisateurs dynamiques (DUG) sur le pare-feu afin de prendre des mesures de sécurité limitées dans le temps sans attendre que les changements soient appliqués aux répertoires d'utilisateurs. Applique des politiques cohérentes quels que soient l'emplacement des utilisateurs (bureau, domicile, voyage, etc.) et les appareils (appareils mobiles iOS et Android ; ordinateurs de bureau et portables macOS, Windows et Linux ; Citrix et Microsoft VDI ; et serveurs de terminaux). Empêche la fuite des informations d'identification de l'entreprise vers des sites web tiers et la réutilisation d'informations d'identification volées en activant l'authentification multifactorielle (MFA) au niveau de la couche réseau pour n'importe quelle application, sans aucune modification de celle-ci. Fournit des actions de sécurité dynamiques basées sur le comportement de l'utilisateur pour restreindre les utilisateurs suspects ou malveillants. Authentifie et autorise vos utilisateurs de manière cohérente, indépendamment de leur emplacement et de l'endroit où se trouvent les magasins d'identité des utilisateurs, pour évoluer rapidement vers une posture de sécurité Zero Trust avec Cloud Identity Engine - une architecture entièrement basée sur le cloud pour la sécurité basée sur les identités. - Empêche les activités malveillantes dissimulées dans le trafic crypté
Inspecte et applique une politique au trafic crypté TLS/SSL, à la fois entrant et sortant, y compris pour le trafic qui utilise TLS 1.3 et HTTP/2. Offre une grande visibilité sur le trafic TLS, notamment sur la quantité de trafic chiffré, les versions TLS/SSL, les suites de chiffrement, etc. sans décryptage. Permet de contrôler l'utilisation des anciens protocoles TLS, des algorithmes de chiffrement non sécurisés et des certificats mal configurés afin de réduire les risques. Facilite le déploiement du décryptage et vous permet d'utiliser les journaux intégrés pour résoudre les problèmes, tels que les applications avec des certificats épinglés. Permet d'activer ou de désactiver le déchiffrement de manière flexible en fonction de la catégorie d'URL, de la zone source et de la zone de destination, de l'adresse, de l'utilisateur, du groupe d'utilisateurs, de l'appareil et du port, à des fins de protection de la vie privée et de conformité réglementaire. Permet de créer une copie du trafic décrypté à partir du pare-feu (c.-à-d. mise en miroir du décryptage) et de l'envoyer à des outils de collecte du trafic à des fins de criminalistique, d'historique ou de prévention de la perte de données (DLP). Permet de transférer intelligemment tout le trafic (TLS décrypté, TLS non décrypté et non TLS) vers des outils de sécurité tiers à l'aide d'un courtier de paquets réseau, d'optimiser les performances de votre réseau et de réduire vos frais d'exploitation. - Gestion et visibilité centralisées
Bénéficiez d'une gestion, d'une configuration et d'une visibilité centralisées pour plusieurs NGFW Palo Alto Networks distribués (indépendamment de l'emplacement ou de l'échelle) grâce à la gestion de la sécurité du réseau Panorama dans une interface utilisateur unifiée. Rationalise le partage de la configuration par le biais de Panorama avec des modèles et des groupes de dispositifs, et fait évoluer la collecte de journaux en fonction des besoins de journalisation. Permet aux utilisateurs, via l'Application Command Center (ACC), d'obtenir une visibilité approfondie et des informations complètes sur le trafic réseau et les menaces. - Optimisez vos investissements en matière de sécurité et évitez les interruptions d'activité grâce aux AIOps
AIOps for NGFW fournit en permanence des recommandations sur les meilleures pratiques, adaptées à votre déploiement unique, afin de renforcer votre posture de sécurité et de tirer le meilleur parti de votre investissement en sécurité. Il prédit intelligemment les problèmes de santé, de performance et de capacité des pare-feux en se basant sur l'analyse ML alimentée par des données télémétriques avancées. Il fournit également des informations exploitables pour résoudre les perturbations prévues. - Prévention avancée des menaces : Arrête les exploits connus, les logiciels malveillants, les logiciels espions et les menaces de type commande et contrôle (C2), tout en utilisant des technologies de pointe
(C2), tout en utilisant une prévention inédite des attaques de type " zero-day " - empêchez 60 % de plus d'attaques par injection inconnues et 48 % de plus de trafic de commande et de contrôle hautement évasif que les solutions IPS traditionnelles. - WildFire avancé
Garantit la sécurité des fichiers en empêchant automatiquement les logiciels malveillants connus, inconnus et très évasifs 60 fois plus vite grâce au plus grand moteur de renseignement sur les menaces et de prévention des logiciels malveillants du secteur.
Points forts
- Identifie et catégorise toutes les applications, sur tous les ports, en permanence, avec une inspection complète de la couche 7
- Renforce la sécurité des utilisateurs, où qu'ils se trouvent et quel que soit l'appareil utilisé, tout en adaptant la politique en fonction de l'activité de l'utilisateur
- Empêche les activités malveillantes dissimulées dans le trafic crypté
- Offre une gestion et une visibilité centralisées
- Optimisez votre investissement en matière de sécurité et évitez les interruptions d'activité grâce aux solutions AIOP
- Prévention avancée des menaces : Bloque les exploits connus, les logiciels malveillants, les logiciels espions et les commandes et contrôles
- WildFire avancé
- Filtrage avancé des URL
- Sécurité DNS
- DLP d'entreprise
- Sécurité SaaS
- Sécurité IoT
- Approche unique du traitement des paquets grâce à une architecture à passage unique
- Permet la fonctionnalité SD-WAN
Performances
Performances
Débit du pare-feu (HTTP): 93.5 Gbps, Débit du pare-feu (appmix): 72 Gbps, Débit de prévention des attaques (HTTP): 61.5 Gbps, Débit de prévention des menaces (appmix): 52 Gbps, Débit du VPN (IPSec): 58 Gbps
Réseaux
Type
Dispositif de sécurité
Format
Rack-montable
Technologie de connectivité
Filaire
Protocole de liaison de données
Ethernet, Fast Ethernet, Gigabit Ethernet, 40 Gigabit Ethernet, 100 Gigabit Ethernet, 10 Gigabit Ethernet, 5 Gigabit Ethernet, 25 Gigabit Ethernet
Protocole réseau / transport
IPv4, IPv6, DHCP, IPSec, PPPoE
Normes de conformité
IEEE 802.1Q, IEEE 802.3ad (LACP), IEEE 802.1x
Caractéristiques
Analyse antivirus, Haute disponibilité, Prévention contre les attaques DDos (attaques par saturation), Compatible DHCP, Prise en charge NAT, Protection anti-malware, Quality of Service (QoS), Serveur DHCP, Prise en charge IPv4, Protection contre les logiciels espions, Protection contre les menaces Web, Prise en charge du protocole LDAP, Prise en charge du réseau local (LAN) virtuel, Prise en charge de Syslog, Protection contre les attaques de Déni de Service, Filtrage de contenu, Prise en charge DiffServ, Administrable, Prise en charge d'IPv6
Protocole de Routage
OSPFv3, PIM-SSM, Routage à base de règles (PBR), Bidirectional Forwarding Detection (BFD), RIP, BGP, IGMPv2, IGMP, OSPFv2, PIM-SM, Routage IP statique, IGMPv3
Synchronization
Manufacturer’s part number
PAN-PA-5440-AC
The product brand
PALO ALTO
Short description
PA NWs PA5440 redundant AC power supp
Système d'exploitation fourni
Type
PAN-OS